



 TOP
 건축물인증현황
 온라인견적문의
 담당자연락처보기
 교육훈련신청
Home > 경영시스템인증 > ISO/IEC 27001
ISO/IEC 27001
개요
 문의하기
정보보안경영시스템
Information Security Management System
ISO/IEC 27001은 정보보안경영시스템 요구사항을 정의한 국제표준입니다.
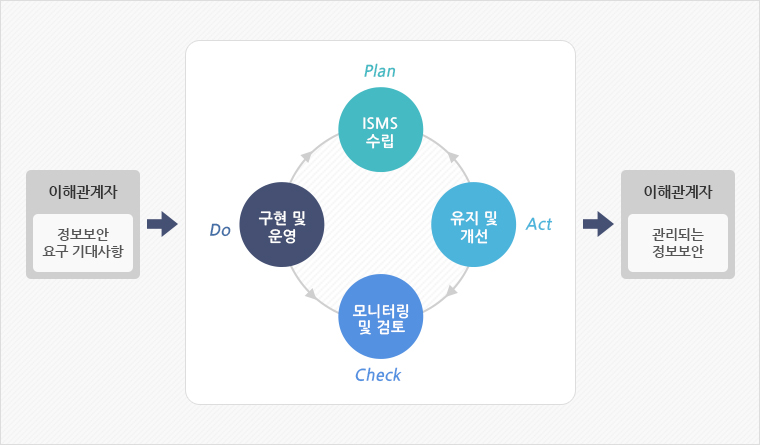
ISMS는 기업의 비즈니스 활동과 관련하여 창출된 유·무형의 정보들의 기밀성(Confidentiality), 무결성(Integrity), 가용성(Availability)을 보장하여, 기업활동에 기여할 수 있도록 보장하기 위해 정보보안시스템을
수립하고 이행 및 운영하며 감시, 검토, 유지, 개선하기 위한 경영 시스템입니다.
기본 모델
필요성 및 효과
필요성
- 사업상의 손실 최소화와 비즈니스 연속성을 보장
- 직원의 정보보안에 대한 동기부여 및 참여도 향상과
전반적인 보안활동 개선, 지속적 개선에 기여, 수익 및
사업기회 증대
기대효과
- 국제 표준에 따른 정보보안 리스크 관리체계 개선을
통한 실질적인 정보보안 수준 향상 - 정보보안경영시스템의 국제규격 부합여부를
제3자에 의한 독립적, 객관적인 평가/인증으로 고객의
신뢰감 향상 - 정보보안에 대한 법적 및 계약 요구사항에
대한 적합성 향상
인증수행범위
- 인증수행범위 구분 없음
심사일수 산정표
가. 심사일수는 ISMS 운영 조직의 규모 및 복잡성에 따라 결정하는 것을 원칙으로 한다.
나. 다만 경영시스템의 상태와 성숙도, 그리고 심사준비 정도 등에 따라 증가 또는 단축하여 조정할 수 있다.
다. 할당되는 심사시간은 ISMS 의 복잡성과 관련된 다음의 요인과 복잡성에 따라 ISMS 심사에 필요한 노력을
고려해야 한다.
- ISMS 의 복잡성(예: 정보의 중요성, ISMS 의 리스크 상황 등)
- ISMS 범위 내에서 수행된 사업의 유형
- 이전에 입증된 ISMS 성과
- ISMS 의 다양한 요소의 이행에 활용되는 기술의 정도 및 다양성 (예: 상이한 IT 플랫폼의 수, 분리된 네트워크의 수)
- ISMS 범위 내에서 사용된 외주업체 및 제 3 자 협약의 범위
- 정보시스템 개발 범위
- 사업장 수 및 재난 복구(DR) 사업장의 수
- 1 단계 심사 이후, 인증기관은 통제항목의 수와 복잡성
- 사후관리 및 갱신심사: KAB-R-MSCB, 8.5.3 에 따른 ISMS 관련 변화의 정도 및 범주
| 조직의 관리 하에 업무를 수행하는 개인의 수 | ISMS 최초심사시간(심사일) | 가감요인 |
|---|---|---|
| 1 ~ 10 | 5 | C.3.5 참조 |
| 11 ~ 15 | 6 | C.3.5 참조 |
| 16 ~ 25 | 7 | C.3.5 참조 |
| 26 ~ 45 | 8.5 | C.3.5 참조 |
| 46 ~ 65 | 10 | C.3.5 참조 |
| 66 ~ 85 | 11 | C.3.5 참조 |
| 86 ~ 125 | 12 | C.3.5 참조 |
| 126 ~ 175 | 13 | C.3.5 참조 |
| 176 ~ 275 | 14 | C.3.5 참조 |
| 276 ~ 425 | 15 | C.3.5 참조 |
| 426 ~ 625 | 16.5 | C.3.5 참조 |
| 626 ~ 875 | 17.5 | C.3.5 참조 |
| 876 ~ 1175 | 18.5 | C.3.5 참조 |
| 1176 ~ 1550 | 19.5 | C.3.5 참조 |
| 1551 ~ 2025 | 21 | C.3.5 참조 |
| 2026 ~ 2675 | 22 | C.3.5 참조 |
| 2676 ~ 3450 | 23 | C.3.5 참조 |
| 3451 ~ 4350 | 24 | C.3.5 참조 |
| 4351 ~ 5450 | 25 | C.3.5 참조 |
| 5451 ~ 6800 | 26 | C.3.5 참조 |
| 6801 ~ 8500 | 27 | C.3.5 참조 |
| 8501 ~ 10700 | 28 | C.3.5 참조 |
| > 10700 | 위와 같이 증가 | C.3.5 참조 |